Ce qui se passe lors de la connexion
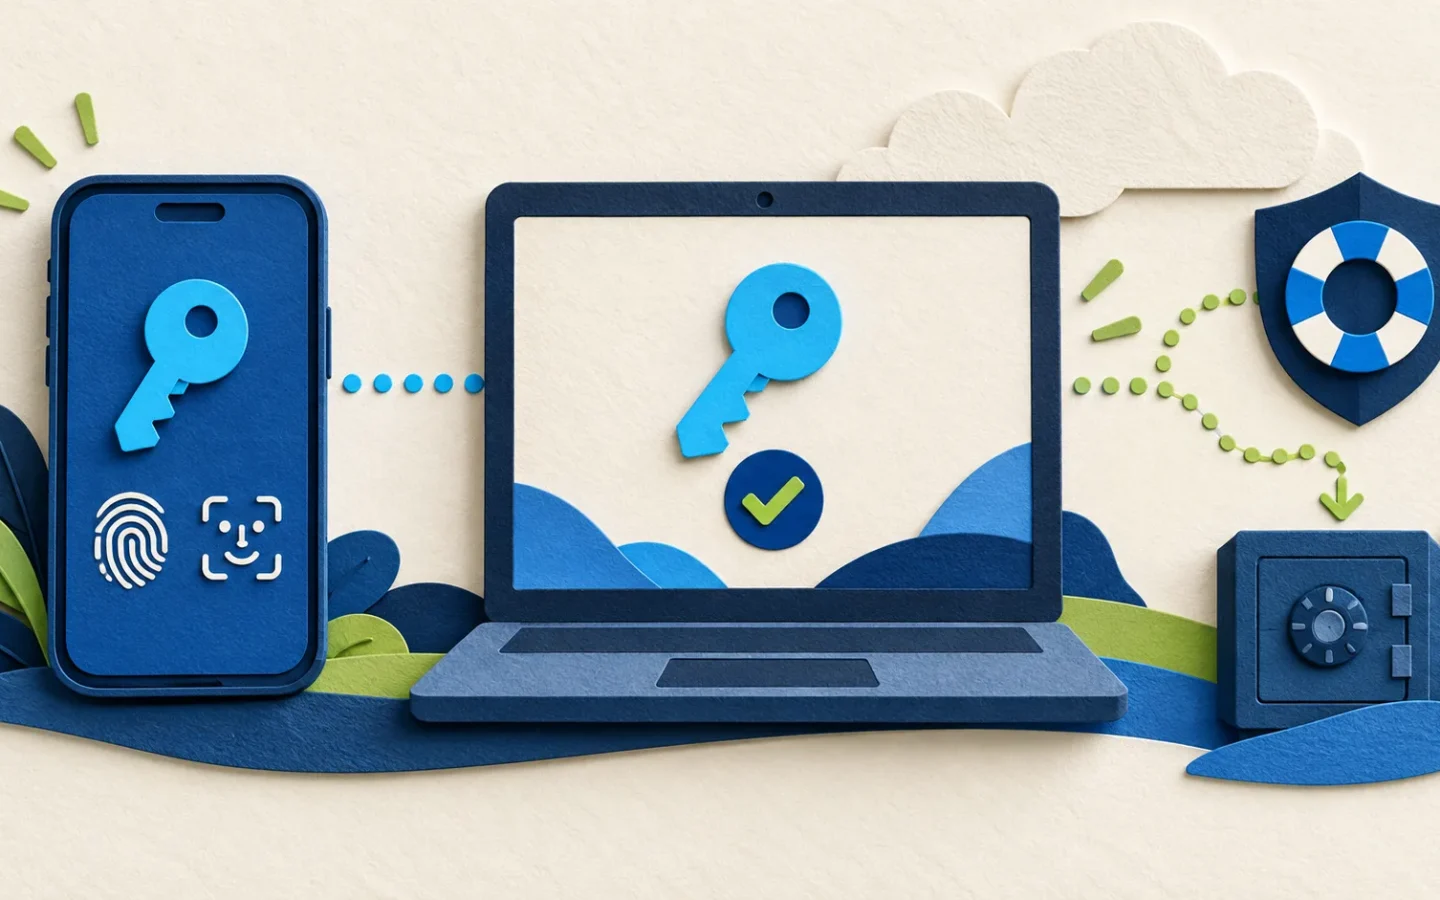
Le service conserve une clé publique. Votre appareil ou votre gestionnaire garde la clé privée correspondante. Lors de la connexion, il prouve qu’il possède cette clé après votre déverrouillage local. Aucun mot de passe réutilisable n’est envoyé au service.
Pourquoi le phishing devient plus difficile
La clé d’accès est créée pour un site précis. Une copie frauduleuse utilisant un autre domaine ne peut pas lui demander la même preuve. Vous ne pouvez pas non plus dicter une passkey à un interlocuteur comme un code reçu par SMS.
Où la clé peut être enregistrée
- Dans un gestionnaire synchronisé comme le trousseau iCloud ou un gestionnaire compatible.
- Localement sur un appareil avec Windows Hello ou une fonction équivalente.
- Sur un téléphone utilisé pour valider une connexion par QR code.
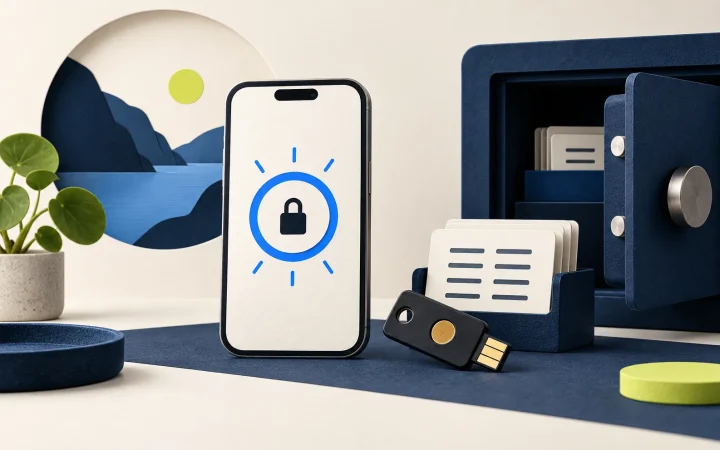
- Sur une clé de sécurité physique compatible FIDO2.
L’écran de création indique l’emplacement proposé. Prenez le temps de le lire, surtout sur un ordinateur partagé.
Activer une passkey sans se bloquer
- Mettez à jour le système et le navigateur.
- Vérifiez le code de verrouillage et la sécurité du compte qui synchronise les clés.
- Contrôlez l’e-mail, le téléphone et les codes de récupération du service.
- Créez la passkey uniquement sur un appareil personnel.
- Testez une connexion sur un second appareil.
- Conservez pour l’instant les autres méthodes de récupération fiables.
En cas de perte du téléphone
Depuis un autre appareil sûr, retirez la passkey associée à l’appareil perdu dans les paramètres de sécurité du service. Si elle était synchronisée, restaurez d’abord l’accès au gestionnaire par sa procédure officielle. Utilisez « essayer une autre méthode » lorsque le service le propose et méfiez-vous des faux supports qui demandent un code.