Quel réflexe avoir pendant un appel alarmant ?
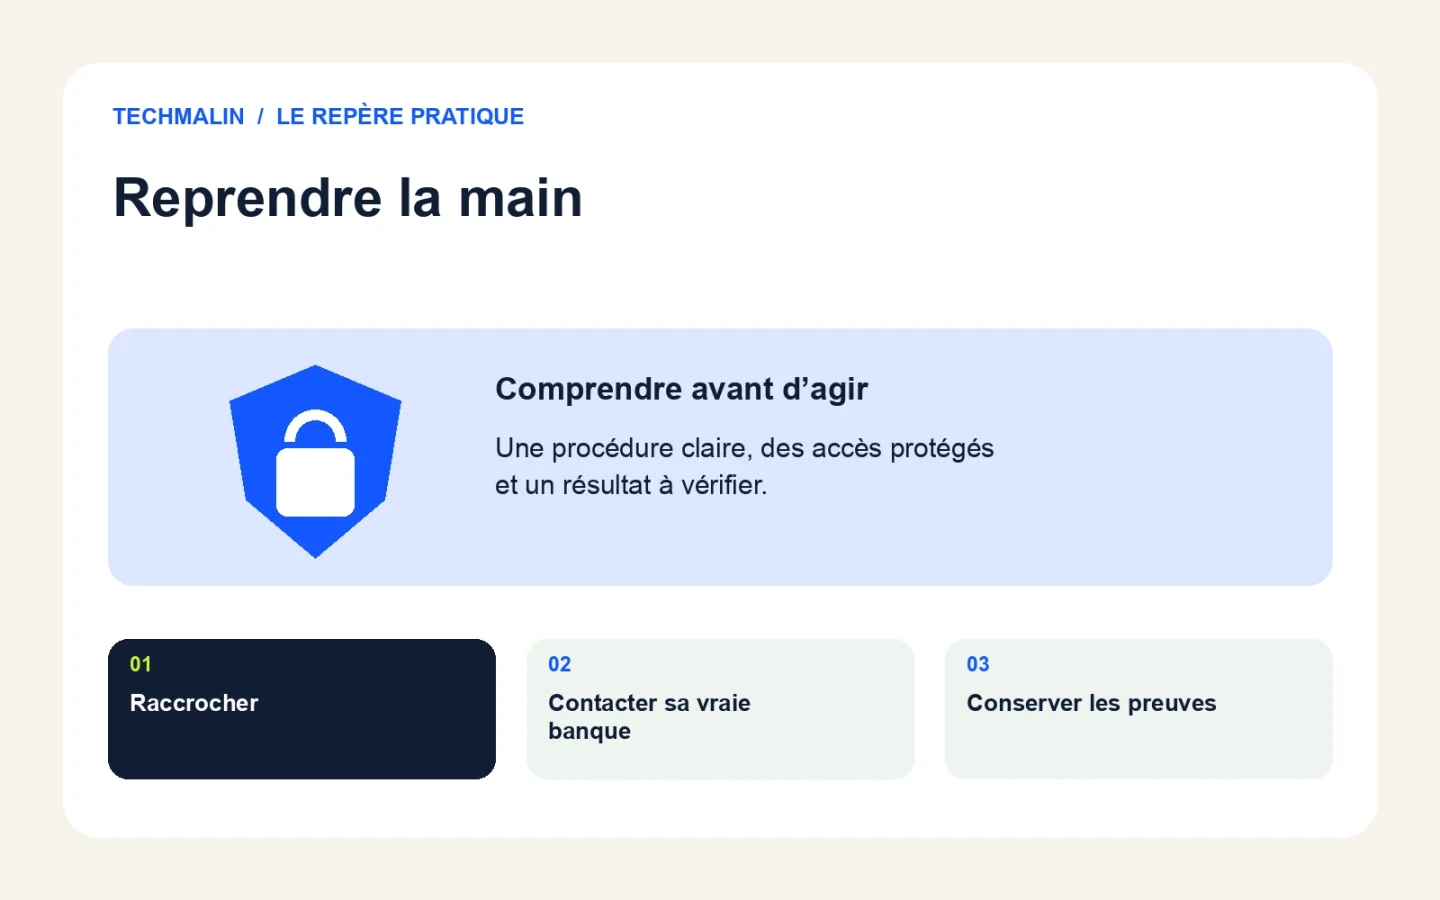
Interrompez l’appel avant de communiquer un secret, de partager votre écran ou de valider une action dans votre application bancaire. Vous pourrez vérifier la situation après avoir repris contact avec la banque par un moyen indépendant. L’urgence décrite par l’interlocuteur ne vous oblige pas à rester en ligne ni à suivre des instructions dont vous ne comprenez pas les conséquences.
Le dispositif Cybermalveillance décrit la fraude au faux conseiller comme une manipulation destinée à faire autoriser des opérations frauduleuses. L’appelant peut se présenter comme un service de sécurité et connaître des informations personnelles. Ces éléments rendent le scénario crédible, mais ne remplacent pas une vérification indépendante. Ne cherchez pas à le confondre en lui donnant encore plus d’informations.
Si vous avez déjà commencé à suivre ses instructions, arrêtez la manipulation et notez ce qui a été fait. Vous n’avez pas besoin de terminer une procédure pour pouvoir raccrocher. Gardez le téléphone disponible pour joindre votre vraie banque et demandez de l’aide à un proche si nécessaire. Le premier objectif est de reprendre le contrôle de vos actions, pas de convaincre l’appelant.
Pourquoi le numéro affiché et les détails personnels ne suffisent-ils pas ?
Un nom de banque sur l’écran, un numéro apparemment familier ou la connaissance de votre adresse ne prouvent pas l’identité de l’appelant. Des informations personnelles peuvent provenir d’autres incidents et être utilisées pour vous mettre en confiance. Vérifiez la demande auprès de la banque depuis un canal que vous choisissez vous-même, au lieu de demander à l’inconnu de vous rassurer davantage.
N’organisez pas une épreuve improvisée en révélant une information puis en attendant qu’il la confirme. Vous pourriez enrichir son dossier sur vous. La même prudence vaut pour un message vocal ou un SMS qui annonce une transaction inconnue. L’absence d’une faute d’orthographe, une voix professionnelle et un discours cohérent ne constituent pas des preuves techniques de l’origine du contact.
Notre article pour réagir après un lien de phishing explique comment adapter la réponse à ce qui a réellement été partagé. Une adresse déjà connue et un mot de passe transmis pendant l’appel ne représentent pas le même niveau d’exposition. Notez les faits sans supposer que tout est perdu ; votre banque et l’assistance auront besoin de cette distinction.
Comment reprendre contact avec la vraie banque ?
Utilisez votre application habituelle, votre agence ou les coordonnées obtenues sur un document fiable et conservé indépendamment de l’alerte. Ne rappelez pas le numéro fourni dans le message suspect. Si vous cherchez les coordonnées en ligne, rejoignez vous-même le site officiel et vérifiez sa destination avant d’appeler ou de saisir un identifiant.
Cybermalveillance documente aussi l’hameçonnage au faux numéro d’opposition. Le piège consiste précisément à vous faire appeler un service présenté comme protecteur, qui poursuit ensuite la manipulation. Un message qui vous propose un numéro « pour annuler si vous n’êtes pas à l’origine » mérite donc la même vérification qu’un appel entrant inattendu.
Lors de l’échange avec la banque, décrivez l’heure approximative, les informations demandées et les actions réalisées. Distinguez ce que l’escroc a annoncé de ce que vous voyez réellement dans l’application. Ne modifiez pas un relevé pour résumer la situation ; conservez les éléments originaux et expliquez vos observations à côté. La banque pourra vous indiquer ses procédures de sécurisation et de contestation adaptées au cas.
Que faire si un code ou une validation a été fourni ?
Prévenez immédiatement votre banque par le canal vérifié et décrivez le code ou la validation concernée sans transmettre de nouveaux secrets à un tiers. Demandez la sécurisation des moyens de paiement et des accès exposés selon ses instructions. Une validation déjà donnée ne s’annule pas simplement en fermant l’application ou en supprimant le message qui l’a déclenchée.
Ne poursuivez pas une seconde opération censée « réparer » la première à la demande de l’appelant. Il peut s’agir d’une nouvelle autorisation. Si des identifiants de connexion ont été communiqués, demandez comment les réinitialiser et contrôler les accès. Si les coordonnées de carte ont été exposées ou utilisées, faites traiter l’opposition sans attendre par les moyens officiels indiqués par la banque.
Évitez les affirmations générales sur le remboursement : la situation doit être examinée et les démarches peuvent varier. Demandez une confirmation écrite des signalements et conservez les références des échanges. Ce tutoriel porte sur la réaction et la préservation des accès ; il ne peut pas décider à distance de la responsabilité juridique ni du résultat d’une contestation individuelle.
Que faire si l’on vous demande de remettre votre carte ?
Ne remettez pas votre carte, son code ou un autre moyen d’accès à une personne envoyée par l’appelant, même si elle prétend venir les détruire. Raccrochez et vérifiez avec votre banque. Si une personne se présente à votre domicile et que vous vous sentez en danger, privilégiez votre sécurité et contactez les services d’urgence par les moyens officiels de votre pays.
La fiche Cybermalveillance décrit le recours possible à un coursier dans ce type d’escroquerie. Une carte découpée selon des instructions données au téléphone ne doit pas être supposée inutilisable dans toutes les situations. N’acceptez pas non plus de montrer votre application bancaire ou vos papiers pour prouver que vous êtes la bonne personne. La vérification doit être reprise avec l’organisme légitime.
Si vous avez déjà remis la carte ou des documents, expliquez-le immédiatement à la banque et aux autorités compétentes. Notez l’heure, la description de l’échange et les messages reçus, sans tenter de poursuivre vous-même la personne. Ne prenez pas de risque pour obtenir une preuve supplémentaire. Les éléments déjà disponibles et une chronologie précise sont plus utiles qu’une confrontation improvisée.
Quelles preuves conserver sans exposer davantage ses données ?
Gardez les messages, les numéros affichés, les références d’opérations et une chronologie des actions, dans un emplacement protégé. Conservez les originaux lorsque cela est possible et créez des copies de travail pour les échanges avec l’assistance. Ne publiez pas les captures contenant votre identité, vos coordonnées bancaires ou des codes dans l’espoir d’identifier l’escroc par une enquête collective.
La fiche sur l’hameçonnage fournit les principes de réaction face aux messages trompeurs. Ne retournez pas sur un lien suspect pour compléter votre dossier. Décrivez plutôt ce que vous avez vu et notez les fichiers éventuellement téléchargés. Si un outil de prise en main a été installé, prévenez l’assistance et évitez de l’utiliser pour vous connecter à d’autres comptes sensibles.
Vous pouvez préparer une note séparant « demandé », « effectué » et « observé ». Par exemple, l’appelant annonce une opération, vous avez ou non validé une notification, puis un mouvement apparaît ou non dans le compte. Cette présentation aide à conserver les incertitudes utiles. Ne transformez pas une supposition en fait établi simplement pour rendre votre récit plus court.
Comment sécuriser les autres comptes concernés ?
Sécurisez les comptes pour lesquels vous avez partagé des identifiants, ouvert un accès à distance ou observé une activité inconnue. Faites-le depuis un appareil de confiance si celui utilisé pendant l’appel peut être compromis. Commencez par les comptes qui servent à récupérer les autres, en suivant les procédures officielles et en conservant vos moyens de validation.
Si la messagerie est concernée, notre guide pour reprendre un compte piraté aide à vérifier les sessions, les règles et les informations de récupération. Si un mot de passe a été réutilisé, changez-le aussi sur les services concernés. Ne vous contentez pas de remplacer le secret tout en laissant une session inconnue ou un moyen de récupération modifié.
Notre méthode pour activer la double authentification sans perdre l’accès rappelle de préparer les secours avant les changements. Une protection supplémentaire est utile, mais elle ne rend pas légitime une validation demandée par un escroc. Expliquez à vos proches que le code doit être saisi uniquement pour une action comprise et initiée dans le service officiel.
À qui demander une orientation et comment éviter une seconde arnaque ?
Votre banque reste l’interlocuteur pour les moyens de paiement et les opérations. Pour identifier la cybermalveillance et les démarches adaptées, utilisez un service officiel comme 17Cyber. Ne payez pas un inconnu qui promet de récupérer l’argent ou de « débloquer » un dossier après vous avoir contacté sans demande de votre part.
Une victime peut recevoir une nouvelle proposition qui reprend les détails du premier incident. La connaissance de votre histoire ne rend pas ce nouveau contact fiable. Vérifiez encore l’origine par un canal indépendant et ne remettez pas vos comptes à un prétendu spécialiste. Pour les démarches de plainte ou de contestation, suivez les indications officielles et les documents demandés par les interlocuteurs compétents.
Gardez une trace de ce qui a été sécurisé et des démarches encore ouvertes. Un proche peut vous aider à relire les messages et les références, sans prendre le contrôle de tous vos secrets. Le contrôle final est de retrouver des canaux fiables, des accès protégés et un dossier clair ; aucune pression téléphonique ne doit vous faire valider une nouvelle action que vous n’avez pas choisie.