Pourquoi un QR code peut-il être frauduleux ?
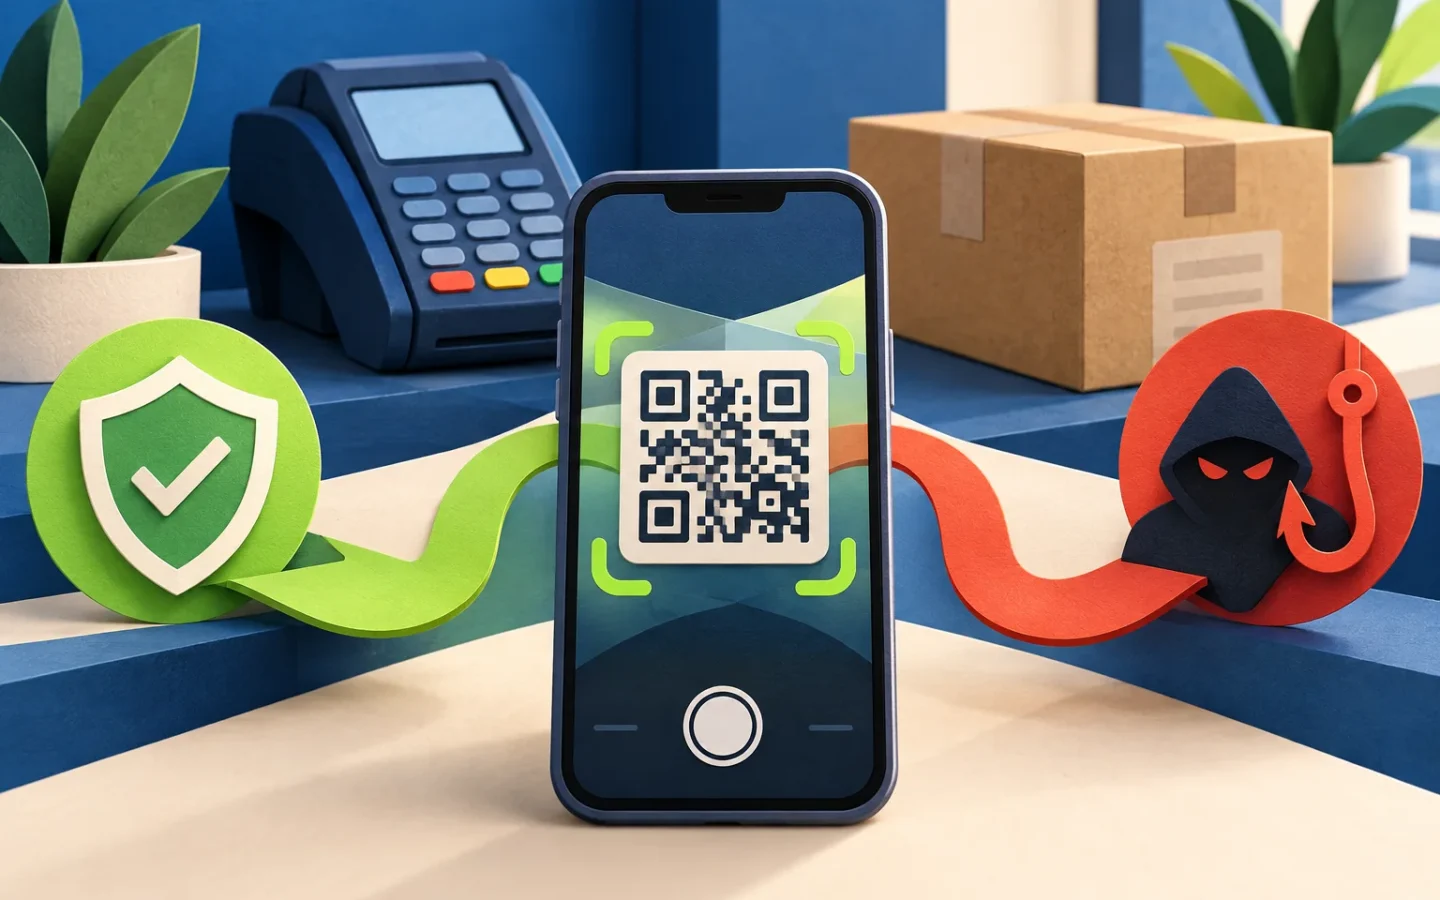
Un QR code cache une adresse derrière une image. Un escroc peut imprimer un code qui mène vers une fausse connexion, un paiement ou un téléchargement, puis le coller sur un support légitime ou l’envoyer par message. Le téléphone sort des protections du courriel et affiche parfois le domaine en petit. Même un scan banal mérite une vérification avant l’ouverture.
Cette technique porte le nom de quishing, une contraction de QR code et de phishing. Le FBI décrit son utilisation pour faire passer la victime sur un mobile, où l’inspection du lien et les filtres professionnels peuvent être moins efficaces. Le code lui-même n’est pas nécessairement dangereux ; sa destination et la demande qu’il affiche peuvent l’être.
Les appâts fréquents sont une facture urgente, une amende, un parking, un colis inattendu, un menu, un sondage avec un cadeau, un Wi-Fi gratuit ou un renouvellement de compte. Un contexte familier ne garantit rien. Un autocollant frauduleux peut recouvrir le code d’un restaurant, d’une borne ou d’une affiche.
Que vérifier avant de scanner ?
Observez le support avant d’utiliser le téléphone. Cherchez le bord d’un autocollant, une différence de couleur, un code collé sur un écran ou un texte alarmiste. Demandez-vous pourquoi l’organisme utilise un QR code et si l’action attendue existe vraiment. Un colis inconnu ou un avis de paiement sans référence vérifiable doit être contrôlé autrement.
- Le support paraît-il modifié ou recouvert ?
- La demande crée-t-elle un sentiment d’urgence, de peur ou de gain ?
- Pouvez-vous ouvrir l’application officielle sans scanner le code ?
- Le code vient-il d’un expéditeur attendu et vérifiable ?
- L’action exige-t-elle un mot de passe, une carte ou une installation ?
L’alerte du FBI sur un colis non sollicité avec QR code montre que la simple curiosité sert de levier. Si vous n’avez rien commandé, ne scannez pas le code pour chercher l’expéditeur ; contactez le transporteur par un site dont vous saisissez vous-même l’adresse.
Comment lire la destination sans ouvrir la page ?
Utilisez l’appareil photo du système ou un lecteur qui affiche un aperçu du lien. Ne touchez pas immédiatement la notification. Lisez le domaine complet, de droite à gauche autour du nom principal. Des fautes, des sous-domaines trompeurs, un raccourcisseur inconnu, une adresse numérique ou une chaîne illisible doivent vous inciter à abandonner.
L’aperçu n’est pas une preuve. Un domaine bien écrit peut appartenir à un fraudeur ou rediriger ensuite vers une autre page. Pour la banque, une administration, une livraison, un parking ou un paiement, fermez l’aperçu et ouvrez l’application installée ou un favori officiel. Recherchez l’opération depuis votre espace client. L’absence de demande réelle confirme le piège.
N’installez pas une application proposée après un scan, sauf si vous retrouvez le service dans une boutique officielle par une recherche indépendante. Refusez un profil de configuration, une autorisation d’accessibilité, la gestion de l’appareil ou un certificat. Une simple consultation web ne devrait pas exiger ces accès.
Le conseil TechMalin
Pour payer un stationnement ou une facture, partez d’une application déjà installée ou d’une adresse imprimée en toutes lettres. Quelques secondes de détour suppriment l’avantage principal du QR code frauduleux.
QR code de paiement : quelles précautions ?
Vérifiez le bénéficiaire, le montant, la référence et le contexte dans l’interface de paiement. Un code peut préremplir un autre destinataire. Ne confirmez jamais uniquement parce que la somme semble correcte. Si une borne physique affiche un autocollant, demandez au personnel ou utilisez un autre canal.
Une page qui demande votre carte doit utiliser le domaine exact du prestataire attendu. Le cadenas indique une connexion chiffrée, pas l’honnêteté du site. Un gestionnaire de mots de passe peut aider : s’il ne propose pas votre identifiant habituel sur un domaine ressemblant, arrêtez-vous. Ne copiez pas le mot de passe pour contourner cette alerte implicite.
Pour un virement, le nom affiché par la banque doit correspondre au bénéficiaire attendu. Pour une cryptomonnaie, l’adresse préremplie est difficile à relire ; utilisez un carnet vérifié ou un test selon vos pratiques. En cas de doute, annulez. Aucun commerçant sérieux ne devrait imposer une validation immédiate sans autre moyen.
Que faire après une simple ouverture du lien ?
Si vous avez seulement ouvert puis fermé la page sans rien saisir, installer ni autoriser, le risque reste souvent limité. Fermez l’onglet, vérifiez les téléchargements, l’historique des installations et les permissions récentes. Mettez le navigateur et le système à jour. Ne rappelez pas le numéro affiché sur la page.
Si un fichier a été téléchargé sans être ouvert, supprimez-le, puis videz la corbeille. S’il a été installé, traitez la situation comme un incident : coupez les connexions en cas de comportement étrange, utilisez un appareil sûr pour vos comptes, puis lancez une analyse. Sur Android, vérifiez les applications et les accès spéciaux ; sur iPhone, cherchez les profils ou les VPN inconnus.
Gardez une capture du message ou du support, l’adresse et l’heure, sans retourner sur la page. Signalez le code au lieu où il était placé et à la plateforme qui l’a envoyé. Notre guide sur les actions après un clic sur un lien de phishing détaille la réaction selon ce que vous avez réellement fait.
Que faire si vous avez saisi un mot de passe ?
Depuis un appareil sain, changez le mot de passe du véritable service. Si le même secret est réutilisé, changez-le ailleurs, en priorité sur la messagerie, la banque et les comptes de récupération. Déconnectez les sessions, contrôlez l’adresse et le téléphone de récupération, puis activez la double authentification. Ne validez aucune notification inattendue.
Consultez notre procédure pour reprendre le contrôle d’un compte piraté. Prévenez votre organisation si un compte professionnel est concerné ; le code QR peut viser tout le réseau. Ne cachez pas l’incident par peur : la rapidité de révocation des accès compte.
Si vous avez saisi votre carte ou confirmé un paiement, contactez la banque par son numéro officiel. Demandez une surveillance ou une opposition selon ses conseils. Conservez les preuves. Pour une pièce d’identité, surveillez son utilisation et signalez la situation aux autorités compétentes selon les circonstances.
Comment réduire le risque au quotidien ?
Gardez l’aperçu des liens et la navigation sécurisée activés, et faites les mises à jour. Google explique que la navigation sécurisée de Chrome avertit des sites et des téléchargements dangereux selon le niveau choisi. La protection automatique aide, sans remplacer la vérification du domaine.
Utilisez un gestionnaire de mots de passe et la double authentification avec récupération préparée. En entreprise, formez les équipes à vérifier les QR codes imprimés et les images des e-mails. Signalez les autocollants suspects avant qu’une autre personne les scanne.
La règle finale est simple : un QR code est un raccourci, jamais une preuve. Pour une action sensible, retrouvez la source officielle par un chemin indépendant. Ce petit détour neutralise une grande partie du piège.
Quels QR codes demandent une vigilance maximale ?
Les codes collés sur un horodateur, une borne de recharge, une table de restaurant, un casier ou une affiche peuvent être remplacés physiquement. Passez le doigt sur la surface, cherchez une différence de découpe et comparez avec une autre borne. Si un paiement est demandé, ouvrez l’application officielle ou saisissez l’adresse imprimée ailleurs.
Les codes reçus par e-mail professionnel peuvent contourner un outil de contrôle des liens en vous poussant à utiliser votre téléphone personnel. Une demande de connexion, de validation de salaire, d’accès à un document partagé ou de réinitialisation doit être confirmée depuis le portail habituel. Prévenez l’équipe de sécurité avec une capture du message, sans transférer le QR code à des collègues curieux.
Les codes sur un colis non commandé exploitent la surprise. Ceux d’un courrier bancaire ou administratif doivent être comparés à une référence connue et à votre espace client. Les codes pour le Wi-Fi peuvent configurer un réseau trompeur ; vérifiez son nom auprès du lieu. Un paiement en cryptomonnaie est irréversible si l’adresse du code est fausse.
Un lecteur QR spécialisé est-il plus sûr ?
Pas nécessairement. L’appareil photo intégré reçoit les mises à jour du système et affiche un aperçu. Une application tierce peut ajouter de la publicité, du suivi ou une ouverture automatique. Installez un lecteur seulement pour une fonction précise, depuis une boutique officielle et après avoir lu les permissions. Il n’a pas besoin de vos contacts, de vos SMS ni de l’accessibilité pour afficher un lien.
Un service d’analyse des liens peut détecter une réputation connue, mais il reçoit l’adresse et peut ouvrir le contenu sur son serveur. Ne lui envoyez pas une URL interne, une invitation privée ou un jeton de connexion. Pour un lien public non sensible, une vérification par plusieurs outils reste un indice, jamais une garantie.
Un raccourcisseur masque la destination. Certains lecteurs affichent la redirection finale, d’autres non. Ne suivez pas la chaîne par curiosité. Si un organisme légitime utilise un lien court, trouvez la page depuis son domaine officiel ou contactez l’assistance. L’absence de voie alternative est un mauvais signal.
Comment aider un proche déjà victime ?
Demandez ce qui a été fait, sans jugement : un simple scan, une ouverture, une saisie, un paiement, une installation ou une autorisation. Cette chronologie détermine la réponse. Mettez le téléphone en mode avion seulement si une application suspecte a été installée ou si son comportement est anormal ; sinon, gardez les accès nécessaires pour modifier les comptes depuis un appareil sûr.
Commencez par la messagerie principale et la banque. Changez les secrets, révoquez les sessions, activez les moyens de récupération et contactez les organismes. Ne réinitialisez pas immédiatement le téléphone si des preuves ou des transactions doivent être conservées. Photographiez le support et les messages avec un autre appareil.
Expliquez une règle simple pour la prochaine fois : le lecteur peut lire le code, mais une action sensible commence dans l’application officielle. Ajoutez les favoris et les applications nécessaires, puis retirez les lecteurs inutiles. Une formation concrète évite mieux les récidives qu’une peur générale des QR codes.
Comment vérifier un QR code reçu dans sa propre messagerie ?
Ne scannez pas l’écran avec un second téléphone uniquement parce que le message semble venir d’un collègue. Le compte de l’expéditeur peut être compromis. Vérifiez la demande par un canal déjà connu, ouvrez le service depuis un favori et recherchez la notification. Si aucune action n’existe, signalez le message comme du phishing.
Sur un ordinateur professionnel, transférez le message à l’équipe de sécurité selon la procédure, sans publier la capture dans un canal public. Conservez les en-têtes et la pièce jointe originale. Ne répondez pas à l’expéditeur apparent ; le fraudeur peut contrôler sa boîte ou une adresse ressemblante.
Pour une invitation à la double authentification, partez des réglages du compte. Un véritable service permet généralement d’activer la méthode depuis l’espace de sécurité. Le QR code d’une application d’authentification est un secret de configuration : ne le partagez jamais et ne le stockez pas dans un album synchronisé.
Si le code a été affiché pendant une visioconférence ou publié par erreur, régénérez la configuration depuis le service, puis révoquez l’ancienne méthode. Considérez la capture comme une copie du secret.